pi.3.14 + Sentinelle.
Le cerveau derrière nos audits. Un agent IA qui vit sur votre serveur, surveille 24/7, détecte, alerte, et répare.
Agent IA autonome
pi.3.14 est un agent IA qui tourne sur votre serveur. Il comprend votre infrastructure, apprend vos habitudes, et agit de façon autonome pour la protéger. Pas un script : un cerveau qui raisonne.
Sentinelle — Porte sécurisée
Sentinelle est une porte ouverte sécurisée, protégée par un jeton chiffré et un protocole sécurisé, pour contrôler tous les postes clients. Chaque poste est audité et vérifié en sécurité à chaque alerte et chaque nuit.
Audit par IA offensive
Avec votre accord, pi.3.14 attaque votre propre infrastructure comme le ferait un pirate : chaque angle d'attaque est testé, chaque faille est documentée avec sa gravité et sa correction.
Détection & réponse
Sentinelle détecte les menaces en temps réel : brute force, injection, exfiltration de données, mouvements latéraux. En cas d'alerte critique, pi.3.14 peut isoler un service ou couper un accès.
Rapports intelligents
Chaque audit, chaque alerte, chaque correction génère un rapport clair dans votre langue : ce qui s'est passé, la gravité, ce qu'on a fait, ce qu'il reste à faire. Pas de jargon.
Correction à distance
Ce qui est administrable à distance, pi.3.14 le corrige : en-têtes HTTP, TLS, DNS, DMARC, ports exposés, configuration des services. Re-vérification automatique après chaque correction.
Base de données failles
Une base de données de failles de sécurité mise à jour en continu : CVE, advisories, failles zero-day, exploits publics. pi.3.14 croise votre infrastructure avec cette base pour détecter ce qui vous expose aujourd'hui.
Multi-canal
pi.3.14 pilote aussi le web, les emails, les réseaux sociaux, et les API. Un seul cerveau pour toute votre surface d'attaque, pas un outil par service.
Données chez vous
Le serveur pi.3.14 est hébergé chez vous. Vos logs, vos configs, vos données ne quittent jamais votre infrastructure. Aucune donnée envoyée à un tiers.
Extensible
pi.3.14 est modulaire : chaque nouveau besoin (nouveau service, nouvelle norme, nouvel outil) s'ajoute comme un module. Votre sécurité évolue avec votre entreprise.
pi.phone
pi.phone permet de contrôler à distance pi.3.14 et pi.api depuis n'importe quel téléphone. Vous pilotez votre IA de sécurité même quand vous n'êtes pas devant un écran.
pi.api
pi.api permet de se servir de l'IA sur n'importe quel poste. Intégrez pi.3.14 dans vos applications, vos outils, vos workflows. Une API simple, documentée, et sécurisée.
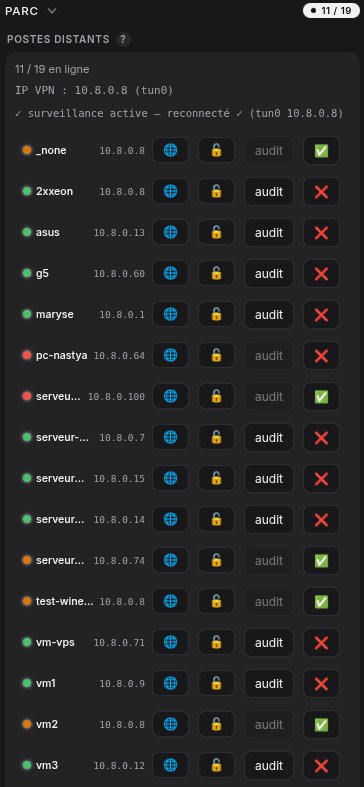
Contrôle de tous vos postes
Sentinelle est une porte ouverte sécurisée, protégée par un jeton chiffré et un protocole sécurisé, pour contrôler tous les postes clients. Chaque poste est audité et vérifié en sécurité à chaque alerte et chaque nuit.
- 11 postes en ligne, surveillance active
- Verrouillage/déverrouillage du parc
- Transfert de fichiers chiffrés
- Audit automatique à chaque alerte
Monitoring en temps réel
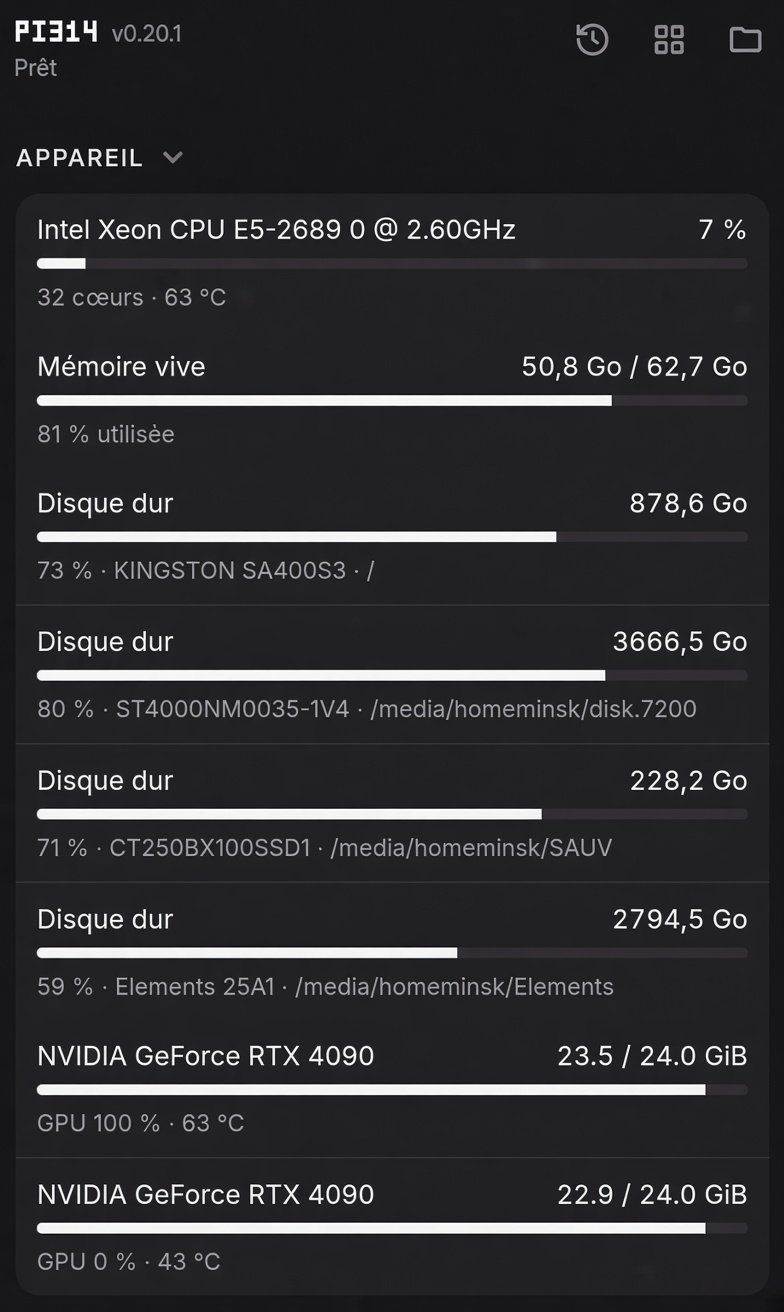
pi.3.14 surveille en permanence l'état de votre serveur : CPU, mémoire vive, disques durs, cartes graphiques. Vous savez exactement ce qui se passe, à tout moment.
- CPU : 32 cœurs, température, charge
- Mémoire vive : utilisation en temps réel
- Disques durs : capacité, santé, vitesse
- GPU : charge, température, mémoire VRAM
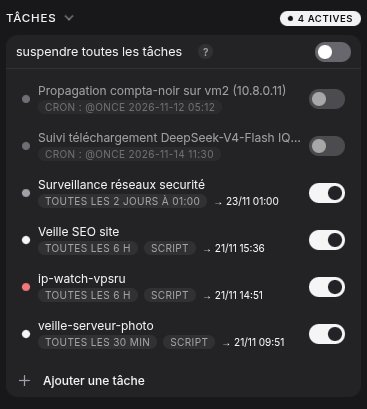
Tâches automatisées
Vos veilles, audits et scripts tournent en automatique, sans que vous ayez à y penser. pi.3.14 s'occupe de tout, vous êtes alerté uniquement quand c'est nécessaire.
- Veille SEO : toutes les 6h
- Surveillance réseaux sécurité : toutes les 2 jours
- Scripts de vérification : toutes les 30 min
- Tâches ponctuelles : à la date de votre choix
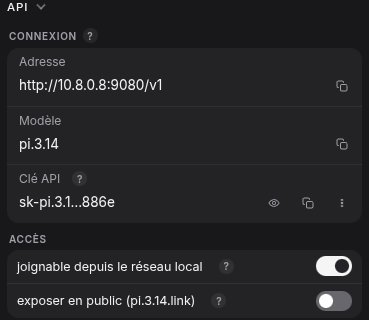
Votre IA à portée de main
pi.3.14 expose une API locale sécurisée avec clé chiffrée. Joignable depuis votre réseau local, ou exposée en public via pi.3.14.link. Intégrez votre IA dans n'importe quel outil.
- API locale : http://10.8.0.8:9080/v1
- Clé API chiffrée
- Joignable depuis le réseau local
- Exposition publique optionnelle (pi.3.14.link)
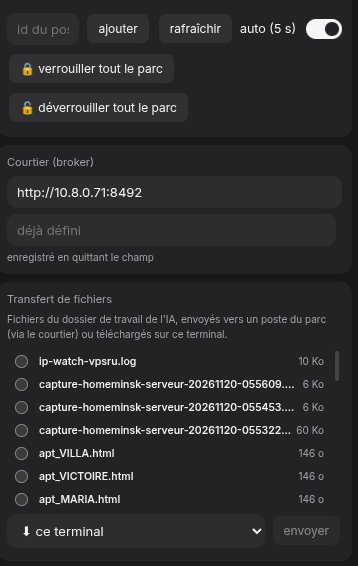
Broker sécurisé
Le broker est le point de passage sécurisé pour tous les postes. Il gère les connexions, les transferts de fichiers chiffrés, et le verrouillage du parc en cas de menace.
- Broker : http://10.8.0.71:8492
- Transfert de fichiers chiffrés
- Verrouillage/déverrouillage du parc
- Audit à chaque alerte et chaque nuit
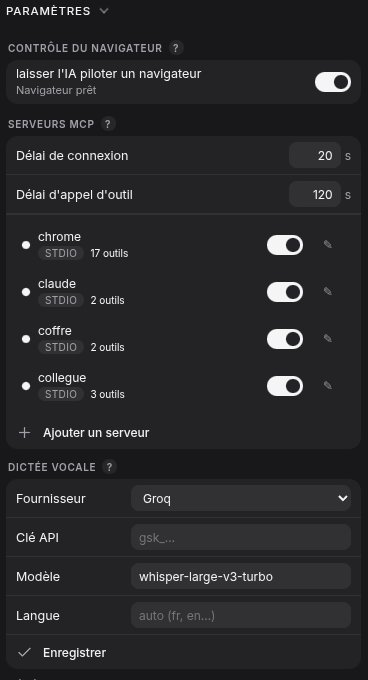
Serveurs MCP
pi.3.14 pilote des serveurs MCP (chrome, claude, coffre, collegue) avec 24 outils au total. Délais de connexion et d'appel configurables. Dictée vocale intégrée (Groq + Whisper).
- chrome : 17 outils (navigation, clics, saisie)
- claude : 2 outils (IA de relecture)
- coffre : 2 outils (accès sécurisés)
- collegue : 3 outils (travail collaboratif)
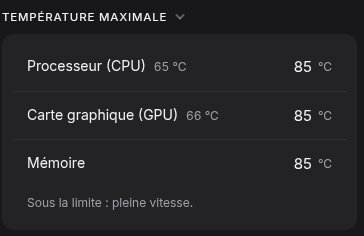
Monitoring thermique
Suivi des températures CPU, GPU et mémoire en temps réel. Seuils configurables (85°C) pour rester sous la limite : pleine vitesse, sans surchauffe.
- Processeur (CPU) : 65°C / 85°C
- Carte graphique (GPU) : 66°C / 85°C
- Mémoire : 85°C
- Sous la limite : pleine vitesse
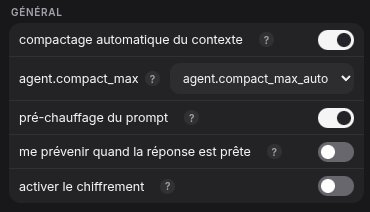
Chiffrement et contexte
Compaction automatique du contexte, pré-chauffage du prompt, chiffrement activable. Notification quand la réponse est prête. Tout est configurable.
- Compaction automatique du contexte
- Pré-chauffage du prompt
- Chiffrement activable
- Notification quand la réponse est prête
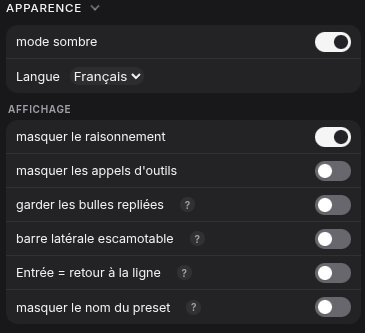
Interface personnalisable
Mode sombre, langue française, masquage du raisonnement et des appels d'outils, barres latérales escamotables. L'interface s'adapte à votre façon de travailler.
- Mode sombre
- Langue française
- Masquage du raisonnement et des outils
- Barres latérales escamotables